[자료] 개인정보 유출등 대응 안내서
(본 포스팅 대부분의 내용은 개인정보보호위원회, 「개인정보 유출등 대응 안내서」 2026.09.를 참고해 작성되었습니다.)
최근 개인정보보호위원회 홈페이지에 개인정보 유출등 대응 안내서가 공개되었다.
https://pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS217&mCode=D010030000&nttId=12465#LINK
개인정보 유출등과 관련하여 신속한 대응과 피해 최소화를 위해 필요한 최소한의 사항을 안내하기 위한 문서로 신용정보법의 개인신용정보 누설통지에 관한 내용까지 포함하고 있으며,개인정보 유출사고 대응 계획 수립은 법적 요건이기 때문에 본 안내서의 내용을 숙지하고 내부관리계획에 포함해둘 필요가 있다.
o 개인정보의 안전성 확보조치 기준
| 제4조(내부 관리계획의 수립・시행 및 점검) ① 개인정보처리자는 개인정보의 분실・도난・유출・위조・변조 또는 훼손되지 아니하도록 내부 의사결정 절차를 통하여 다음 각 호의 사항을 포함하는 내부관리계획을 수립・시행하여야 한다. 다만, 1만명 미만의 정보주체에 관하여 개인정보를 처리하는 소상공인・개인・단체의 경우에는 생략할 수 있다. 14. 개인정보 유출사고 대응 계획 수립・시행에 관한 사항 |
참고할 만한 내용을 정리해 보면 다음과 같다.
1. 위조・변조・훼손에 대한 설명이 포함되어 있음(18페이지)
그간의 유출관련 자료는 분실・도난・유출에 포커싱이 맞춰져 있었으나, 올해 9월 11일부터 위조・변조・훼손도 통지 및 신고 대상에 포함되면서 관련해서 숙지가 필요함
- 위조 : 권한 없는자가 개인정보를 새롭게 생성하는 것
- 변조 : 권한 없이 기존 개인정보에 변경을 가하는 일
- 훼손 : 개인정보를 못쓰게 만들어 효용을 해하는 것(손실이 발생해야 하며, 랜섬웨어에 감염되었어도 복구를 했다면 훼손이 아님)
예) 데이터가 실수로 또는 권한 없는 사람에 의해 삭제된 경우, 암호화된 데이터의 복호화 키를 분실한 경우, 백업 등을 통해서도 개인정보를 복원할 수 없는 경우
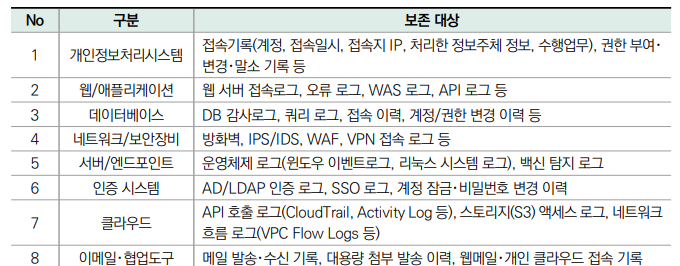
2. 유출등 발생 시 초동 대응 및 원인 분석을 위해 확보하고 분석해야 할 로그 유형 예시가 나와 있음(26페이지)
사고 발생 시 허둥지둥 되며 뭘 해야 할지를 모를 수도 있는데, 안내서에 기재된 로그 유형을 참고해 보존하면 도움이 될 듯
3. 수사기관으로부터 해커가 검거될 때까지는 유출등 통지를 유보해 달라는 구두 요청을 받은 경우 개인정보보호위원회에 유출 등 신고 후 협의하여야 함(33페이지)
4. 랜섬웨어에 감염되었거나 해커가 DB내 개인정보를 삭제하여 정보주체 개개인의 연락처를 확인할 수 없는 경우 홈페이지에 30일 이상 게시하는 방법으로 통지를 갈음할 수 있음(37페이지)
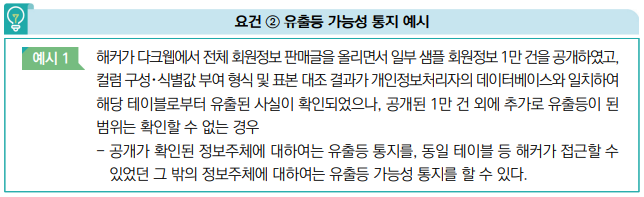
5. 유출등의 가능성 통지요건인 '개인정보처리시스템 또는 개인정보취급자가 개인정보 처리에 이용하는 정보기기에 대한 불법적인 접근이 발생하여 개인정보 유출등이 의심되는 정황이 있으나 그 개인정보의 정보주체를 특정하기 곤란한 경우'는 취약점의 존재나 공격 시도를 의미하는 것이 아니라 불법적인 접근의 성공, 개인정보 테이블에 대한 비정상 질의, 비인가 대량 조회/다운로드, 외부 전송 흔적 등 객관적인 자료에 의해 개인정보가 유출등이 되었을 개연성은 인정되지만 실제 유출 등 여부, 범위 또는 대상 정보주체를 확정하기 곤란한 상황을 의미(38페이지)
▶ 단순 의심이 아니라 객관적인 자료에 근거해 유출이 있었다고 판단할 수 있는 상황에서 유출등이 된 정보주체를 특정하기 어려운 경우를 의미

6. 유출등의 가능성 통지요건인 '개인정보처리자가 처리하는 개인정보가 법, 시행령 또는 개인정보 보호에 관한 다른 법령을 위반하여 제3자에 의해 거래되는 등 일부 개인정보가 유출등이 된 사실이 확인된 경우로서 다른 정보주체에 관한 개인정보도 유출등이 되었을 수 있다고 인정되는 경우'는 다른 정보주체에 관한 개인정보도 유출등이 되었음이 확실하다고 판단되는 상황을 의미(39페이지)
7. 유출등의 가능성 통지는 유출등이 된 개인정보의 확산 및 추가 유출등을 방지하기 위하여 긴급한 조치가 필요하다는 사유로 지연할 수 없음(40페이지)
8. 유출등 가능성의 통지 기한 내(72시간)에 개인정보가 실제로 유출등이 된 사실을 확인한 경우에는 유출등의 통지를 하는 것으로 유출등 가능성의 통지를 갈음할 수 있음(40페이지)
▶ 72시간 내에 실제 유출등 여부를 확인해 통지할 수 있는 가능성이 있다면 유출등 가능성 통지 속도를 조절하는 것도 방법이 될 수 있음(유출 가능성 통지 시 정보주체에게 혼란과 불안을 줄 수 있기 때문)
9. 유출등 가능성 통지 후 개인정보가 실제로 유출등이 되지 않은 사실을 확인한 경우 72시간 이내에 해당 정보주체에게 유출등이 되지 않았다는 사실을 통지해야 함(42페이지)
▶ 시행령에는 통지 기한을 즉시로만 표현하고 있으나 72시간 이내에 통지하면 됨을 알고 있어야 함
10. 수탁사에서 운영 중인 개인정보처리시스템의 취약점으로 다수의 위탁사 개인정보가 유출된 경우 수탁사가 위탁사들을 명시하여 기재한 후 일괄 신고한다면 위탁사의 개별 유출등 신고를 하지 않아도 됨(45페이지)
▶ 동일한 경위로 개인정보가 유출된 경우에만 적용됨을 유의
11. 유출등의 경로가 확인되어 해당 개인정보를 회수・삭제하는 등의 조치를 통해 정보주체의 권익 침해 가능성이 현저히 낮아진 경우에는 신고하지 않을 수 있으나 정보주체에 대한 유출등 통지 의무는 유효함(46페이지)
12. 개인정보 유출 신고 시스템(brss.picc.go.kr)이 구축되어 privacy.go.kr을 통해 접속하지 않아도 신고가 가능해짐(51페이지)
13. 개인정보 보호법의 유출등과 신용정보법의 누설 발생 시 통지 및 신고 의무를 비교해둔 표를 참고할만함(67페이지)